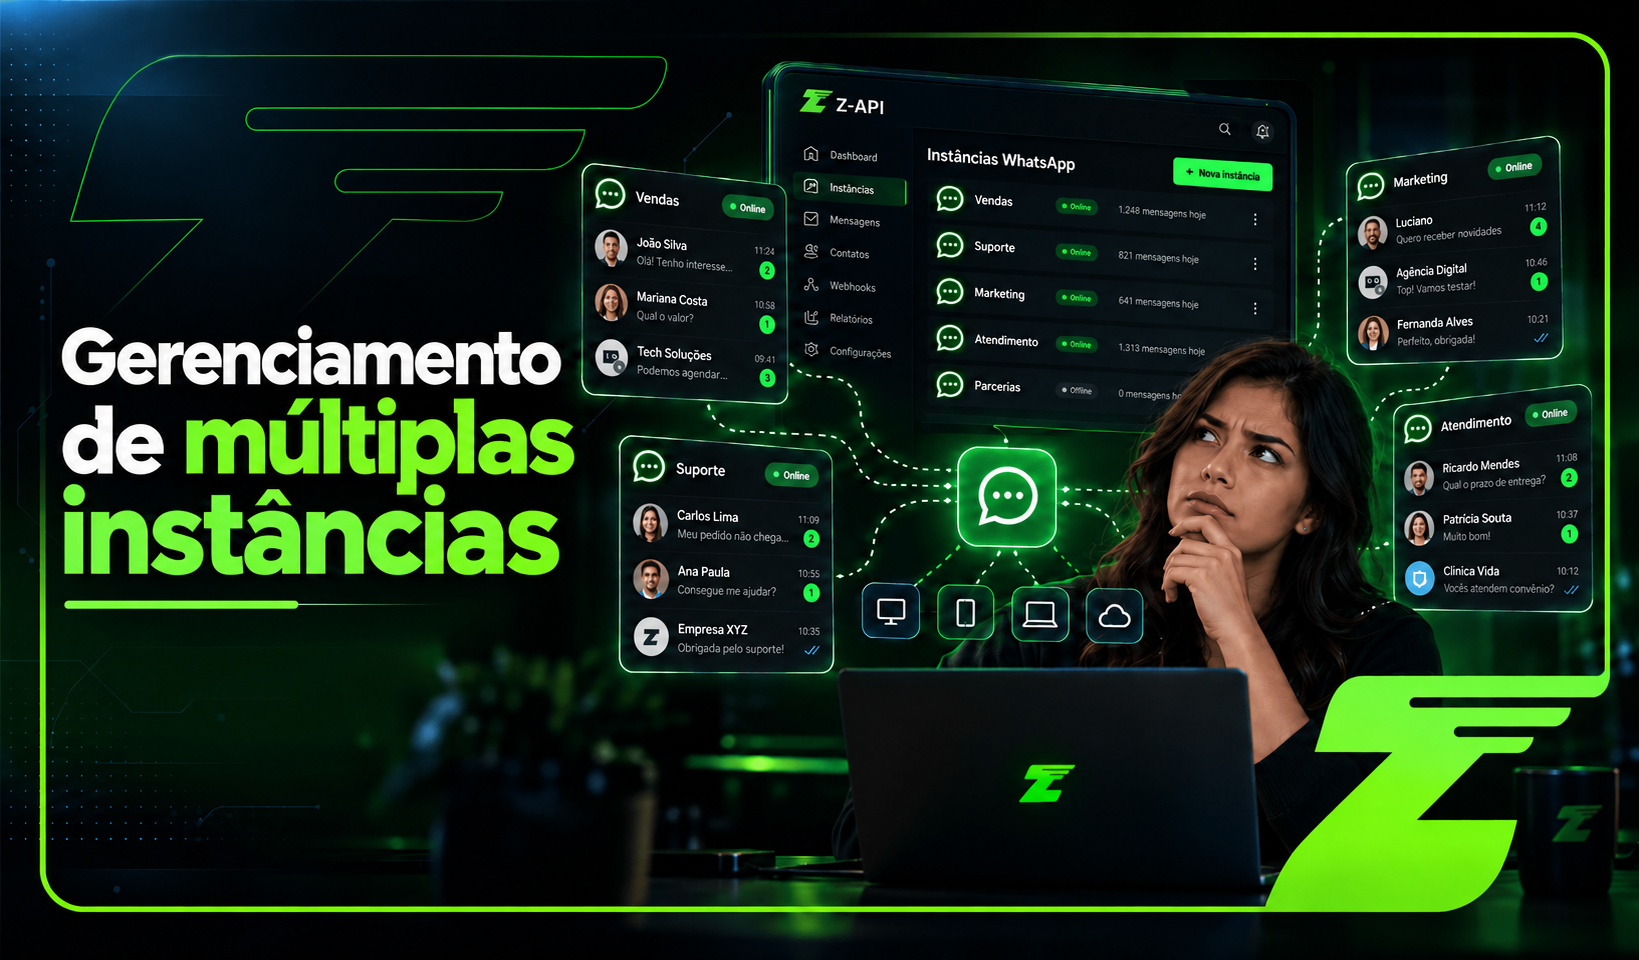
Administrar uma única instância via API pode ser simples. O desafio começa quando uma empresa precisa fazer o gerenciamento de múltiplas instâncias (dezenas ou centenas de números) ao mesmo tempo.
Uma software house pode começar com dez clientes e, conforme o produto cresce, chegar a 25, 50 ou 100 empresas utilizando mensageria.
Nesse cenário, criar contas, configurar webhooks, proteger credenciais, acompanhar conexões, controlar assinaturas e resolver falhas manualmente deixa de ser uma tarefa operacional e passa a ser um problema de escala.
Cada instância representa uma conexão independente, com seus próprios identificadores, credenciais, número, webhooks, status e ciclo de vida.
Por isso, a melhor API RESTful de mensageria para múltiplas instâncias não é necessariamente a que oferece mais recursos de envio de mensagens, mas a que possibilita provisionar, monitorar, proteger e administrar várias conexões sem multiplicar o trabalho operacional.
O Z-API, por exemplo, oferece um modelo Partner para integradores que precisam criar, assinar, listar e cancelar instâncias por API. A documentação apresenta um token específico para integradores e endpoints voltados ao gerenciamento do ciclo de vida das instâncias.
Neste guia, você vai entender:
- O que são múltiplas instâncias;
- Por que gerenciá-las se torna um desafio em escala;
- Quais critérios avaliar em uma API RESTful;
- Como estruturar o provisionamento por cliente;
- Como proteger credenciais e separar tenants;
- Como monitorar dezenas ou centenas de instâncias;
- Como controlar custos e assinaturas;
- Quando uma parceria com o Z-API pode fazer sentido;
- Como estruturar uma arquitetura para 10, 25 ou 100 clientes.
O que é uma instância conectada?
Uma instância é uma unidade independente de conexão com o app de mensagens dentro da plataforma de integração. Na prática, uma instância pode representar:
- o número de uma loja ou de uma clínica;
- o canal de suporte de um cliente;
- uma conta de demonstração;
- um ambiente de teste;
- uma operação regional;
- uma empresa atendida por um SaaS.
Cada instância precisa ser identificada e administrada separadamente. A integração normalmente utiliza um instanceId e credenciais próprias.
A documentação de segurança do Z-API destaca que as instâncias possuem credenciais exclusivas e que o ID e o token devem ser protegidos.
Instância não é apenas um número
Em uma arquitetura profissional, a instância também possui metadados:
| Instância ├── instanceId ├── token protegido ├── cliente vinculado ├── nome interno ├── telefone conectado ├── tipo de conexão ├── status de conexão ├── URLs de webhook ├── plano ou assinatura ├── data de criação └── data de vencimento |
Essas informações devem estar no sistema da empresa. O painel do provedor pode ser utilizado para administração, mas não deve ser tratado como o único banco de controle da operação.
Multi-instância não é o mesmo que multiatendimento
Os conceitos podem estar relacionados, mas representam problemas diferentes.
- Gerenciar instâncias: significa administrar conexões, credenciais, números e recursos.
- Gerenciar atendimento: significa distribuir conversas, filas, usuários e permissões.
Uma empresa pode ter uma única instância utilizada por vários atendentes. Da mesma forma, uma software house pode administrar dezenas de instâncias, cada uma pertencente a um cliente diferente.
Por que o gerenciamento de múltiplas instâncias é um desafio?
A primeira instância pode ser configurada manualmente. A décima já exige um padrão. A centésima precisa de uma arquitetura.
Provisionamento manual
Se um operador precisa criar uma instância, copiar credenciais, configurar webhooks, enviar instruções e acompanhar a conexão, cada novo cliente consome tempo.
O processo manual também aumenta o risco de erros:
- webhook configurado no cliente errado;
- token associado ao tenant incorreto;
- número vinculado à conta errada;
- instância criada sem registro no sistema interno;
- conta ativa sem assinatura correspondente.
Credenciais espalhadas
Tokens armazenados em planilhas, chats ou documentos sem controle representam um risco operacional e de segurança. Além de permitir o acesso aos recursos da instância, uma credencial exposta pode ser utilizada de maneira indevida.
O ideal é armazenar segredos em mecanismos apropriados e limitar seu acesso ao serviço que realmente precisa utilizá-los.
Monitoramento fragmentado
Uma instância desconectada pode parecer um problema isolado. Com 25 ou 100 clientes, a empresa precisa responder rapidamente:
- quais instâncias estão conectadas;
- quais estão desconectadas;
- há quanto tempo estão indisponíveis;
- quais clientes foram afetados;
- quais precisam de intervenção.
Custos difíceis de controlar
Uma operação multi-instância pode envolver:
Custo total = assinaturas + infraestrutura + desenvolvimento + suporte + incidentes
Sem um inventário atualizado, a empresa pode continuar pagando por instâncias de teste, contas canceladas ou clientes que já não utilizam o serviço.
Suporte repetitivo
Problemas como “meu QR Code não conecta“, “as mensagens não saem” ou “o webhook parou” podem aparecer em diferentes clientes.
Uma arquitetura padronizada permite diagnosticar esses casos com mais rapidez e reduz a dependência de procedimentos manuais.
O que avaliar em uma API RESTful para múltiplas instâncias?
A capacidade de enviar mensagens é apenas um dos critérios. Para uma operação multi-tenant, avalie principalmente o gerenciamento do ciclo de vida.
1. Provisionamento por API
A solução deve permitir criar uma instância sem depender de operações manuais no painel.
A documentação do Partner do Z-API apresenta o endpoint:
POST https://api.z-api.io/instances/integrator/on-demand
O corpo mínimo documentado inclui um nome para a instância.
A resposta de criação apresenta informações como id, token e due. Esses dados precisam ser tratados como credenciais e informações operacionais sensíveis.
O objetivo é transformar o onboarding em um processo reproduzível:
| Novo cliente ↓ Criar tenant ↓ Criar instância ↓ Salvar credenciais ↓ Configurar webhooks ↓ Conectar número ↓ Validar ↓ Ativar |
2. Separação por cliente
Cada instância deve estar associada a um cliente, tenant, ambiente e plano. Essa relação precisa existir no banco da software house. Em vez de depender apenas do nome da instância, utilize identificadores internos estáveis:
| tenant_id: cli_0248 instance_id: zapi_abc123 role: customer_whatsapp environment: production |
Essa estrutura facilita autorização, suporte, auditoria e cobrança.
3. Listagem e inventário
Uma API multi-instância precisa permitir consultar as contas existentes. A documentação do Z-API apresenta um endpoint para listar instâncias criadas pelo integrador, com recursos de paginação, busca por nome ou ID e filtro por tipo.
Isso pode alimentar um painel com informações como:
- total de instâncias;
- telefone conectado;
- estado da conexão;
- tipo de instância;
- data de criação;
- vencimento;
- status de pagamento;
- URL de delivery;
- nome interno.
O inventário também pode ser utilizado para identificar divergências entre o que existe na plataforma e o que está registrado no sistema interno.
4. Configuração de webhooks
Cada cliente pode ter uma URL própria ou a empresa pode utilizar uma rota centralizada.
Por exemplo:
https://api.suaempresa.com/webhooks/zapi/{instanceId}
Ou:
https://cliente-a.suaempresa.com/webhooks/whatsapp
https://cliente-b.suaempresa.com/webhooks/whatsapp
Uma rota centralizada reduz a quantidade de configurações. Rotas separadas podem favorecer o isolamento. A escolha depende da arquitetura, do nível de segurança necessário e da capacidade operacional da equipe.
5. Monitoramento de conexão
A solução deve permitir acompanhar o estado das instâncias. O painel operacional precisa responder:
- quais instâncias estão conectadas;
- há quanto tempo uma instância está desconectada;
- quais clientes foram afetados;
- quantas mensagens estão pendentes;
- qual equipe é responsável;
- quando ocorreu a última recuperação.
O Z-API também disponibiliza webhooks relacionados à conexão, delivery, recebimento e status das mensagens, permitindo construir esse monitoramento de forma centralizada.
6. Gestão do ciclo de vida
Criar uma instância é apenas o começo. Avalie também se a API permite administrar etapas como:
- criação;
- assinatura;
- listagem;
- atualização;
- cancelamento;
- acompanhamento de status.
A documentação do Z-API descreve o uso de um token de integrador para criar, assinar, listar e cancelar instâncias por API. Isso reduz a necessidade de acessar manualmente o painel administrativo para cada cliente.
7. Controle de acesso
O cliente final não deve receber o token de integração utilizado pela software house.
Sua aplicação deve expor apenas as ações necessárias:
| Cliente ├── solicitar conexão ├── visualizar QR ou estado └── configurar preferências Administrador └── cancelar instância Sistema └── enviar mensagens |
Ações administrativas devem permanecer no backend e seguir regras de autorização por função e tenant.
Aproveite e confira como funciona API RESTful em casos de uso em clínicas, hotéis e marketplaces.
Como funciona o provisionamento de múltiplas instâncias?
Um fluxo de provisionamento pode ser dividido em sete etapas.
1. Criação do tenant
O sistema cria o cliente ou workspace no banco.
2. Criação da instância
O backend chama o endpoint de criação do Z-API com o nome definido para a instância.
3. Armazenamento seguro
O instanceId pode ser armazenado como referência. O token deve ser protegido por criptografia ou por um secret manager adequado.
4. Configuração
A aplicação configura webhooks e outros parâmetros necessários. A documentação de criação apresenta campos opcionais relacionados a URLs de webhook, rejeição automática de chamadas, leitura automática, tipo de instância e comportamento de fila quando desconectada.
5. Conexão
O cliente realiza o processo de conexão indicado pela plataforma.
6. Validação
O sistema verifica se a conexão está ativa e executa um envio de teste controlado.
7. Ativação
A instância só passa para o estado ACTIVE depois de validada.
Um fluxo de estados pode ser:
| REQUESTED ↓ CREATED ↓ WAITING_CONNECTION ↓ CONNECTED ↓ ACTIVE ↓ DISCONNECTED ↓ RECOVERY ↓ ACTIVE ou SUSPENDED |
Evite trabalhar apenas com true ou false. Uma instância recém-criada, uma instância aguardando conexão e uma instância que caiu depois de meses em produção representam situações diferentes.
Quer aprender a como diagnosticar instabilidade na API RESTful? Acesse nosso guia definitivo de 2026.
Como gerenciar credenciais em uma arquitetura multi-instância?
Existem opções dentro do Z-API que possibilitam muito mais eficiência para o gerenciamento de múltiplas instâncias:
Partner Token e credenciais da instância
A documentação do Partner diferencia o token utilizado pelo integrador das credenciais utilizadas nas operações das instâncias.
A arquitetura deve manter essa separação:
| Partner Token └── serviço de provisionamento Credencial da instância └── adaptador responsável pelo tenant Client-Token └── protegido no backend conforme a operação |
O Partner Token não deve ser enviado para o navegador. Também não deve ser armazenado em logs, planilhas ou código exposto.
Rotação e revogação
Defina um procedimento para substituir credenciais quando houver suspeita de exposição. A aplicação deve permitir desativar uma instância sem apagar seu histórico operacional.
Isolamento por tenant
Toda consulta deve validar o tenant autenticado.
Nunca permita que um cliente informe livremente um instanceId e execute uma ação sem verificar se aquela instância realmente pertence a ele.
Esse controle é fundamental em uma arquitetura SaaS. Aproveite e confira o que avaliar em uma arquitetura de automação de mensageria para Saas.
Como monitorar múltiplas instâncias?
Uma tela de gestão precisa mostrar mais do que uma lista de nomes.
Painel operacional
Mostre pelo menos:
- instâncias ativas;
- aguardando conexão;
- desconectadas;
- com falha de webhook;
- próximas do vencimento;
- sem mensagens recentes;
- com erro de autenticação;
- com volume acima do esperado.
Indicadores por instância
Registre:
- última conexão;
- último evento recebido;
- último envio aceito;
- última entrega;
- último erro;
- quantidade de mensagens na fila;
- tempo desconectada;
- data de criação;
- status da assinatura.
Alertas
Crie alertas para situações como:
- desconexão superior a cinco minutos;
- aumento de falhas de envio;
- webhook retornando erros;
- ausência de eventos durante o horário de operação;
- vencimento próximo;
- instância sem cliente associado;
- credencial inválida;
- aumento de bloqueios ou reclamações.
Observabilidade centralizada
Cada evento deve carregar o contexto da operação:
| { “tenantId”: “cliente_0248”, “instanceId”: “instance_abc123”, “eventType”: “disconnected”, “occurredAt”: “2026-11-13T10:25:00Z”, “correlationId”: “evt_789” } |
Assim, a equipe consegue pesquisar todos os eventos de um cliente ou de uma instância sem misturar dados.
Como controlar os custos de uma operação multi-instância?
Não compare apenas o preço unitário da API. O custo real inclui diferentes camadas:
Assinaturas das instâncias
O programa Partner do Z-API informa que as instâncias assinadas em um ciclo são agrupadas para cobrança, com vencimento no mês seguinte, de acordo com as regras descritas na documentação.
A empresa deve verificar as condições comerciais vigentes e calcular o custo por cliente.
Infraestrutura
Considere:
- banco de dados;
- filas;
- logs;
- monitoramento;
- armazenamento;
- processamento de workflows;
- ambientes de teste;
- infraestrutura de suporte.
Desenvolvimento
Também existe o custo de construir e manter:
- provisionamento automático;
- tela de conexão;
- billing;
- permissões;
- auditoria;
- suporte;
- reconciliação.
Suporte
Uma instância desconectada gera trabalho de diagnóstico, comunicação e recuperação. Recursos de Partner podem reduzir tarefas manuais, mas não eliminam a necessidade de uma operação de suporte estruturada.
Custo de ociosidade
Instâncias de teste ou clientes cancelados podem continuar gerando custo se não existir uma rotina para acompanhar e cancelar contas sem uso. Por isso, inventário e reconciliação são parte da gestão financeira da operação.
Como estruturar uma operação com 10 clientes?
Com dez clientes, ainda é possível manter algumas tarefas manuais. Mesmo assim, já vale estabelecer padrões.
Principais riscos
- planilha desatualizada;
- webhooks configurados individualmente;
- suporte dependente de uma única pessoa;
- credenciais compartilhadas;
- falta de relatório de conexão.
Arquitetura recomendada
| Tabela de tenants ↓ Tabela de instâncias ↓ Tokens protegidos ↓ Webhook centralizado ↓ Painel de status ↓ Onboarding padronizado ↓ Alertas de desconexão |
O principal ganho nessa etapa é evitar que cada cliente seja configurado de uma maneira diferente.
Como estruturar uma operação com 25 clientes?
Com 25 clientes, a operação manual começa a gerar uma dívida operacional maior.
Novos desafios
- mais eventos simultâneos;
- planos comerciais diferentes;
- clientes em teste e produção;
- mais desconexões;
- necessidade de faturamento por tenant;
- cancelamentos;
- maior impacto de falhas.
Arquitetura recomendada
| Partner Token em serviço isolado ↓ Provisionamento via API ↓ Inventário de instâncias ↓ Fila de onboarding ↓ Monitoramento central ↓ Alertas por prioridade ↓ Logs com correlação ↓ Processo de cancelamento |
A listagem paginada de instâncias pode ser utilizada para criar uma rotina de reconciliação entre o sistema interno e a plataforma.
Reconciliação
Uma rotina periódica pode comparar:
| Instâncias no seu banco X Instâncias retornadas pelo Partner |
As diferenças podem indicar:
- contas órfãs;
- clientes sem associação;
- alterações externas;
- falhas no provisionamento.
Como estruturar uma operação com 100 clientes?
Com 100 clientes, múltiplas instâncias deixam de ser apenas uma configuração técnica e passam a fazer parte da infraestrutura do produto.
Principais riscos
- impacto amplo de uma credencial exposta;
- erro de tenant afetando vários clientes;
- filas congestionadas;
- dificuldade para identificar desconexões;
- divergências de cobrança;
- manutenção manual inviável;
- recuperação lenta de incidentes.
Arquitetura recomendada
| Portal SaaS ↓ Serviço de identidade e tenants ↓ Serviço de provisionamento ↓ Partner API Inventário de instâncias ↓ Adaptador Z-API por tenant ↓ Fila de mensagens e eventos ↓ Webhooks + observabilidade |
Uma separação importante é manter o serviço de provisionamento separado do serviço responsável pelas mensagens.
O Partner Token não deve ficar no mesmo componente que atende diretamente às requisições públicas dos clientes.
Controles necessários
Em uma operação dessa escala, considere:
- segregação de ambientes;
- autorização por tenant;
- rotação de segredos;
- auditoria de criação e cancelamento;
- limites por cliente;
- filas isoladas ou priorizadas;
- circuit breaker por instância;
- reprocessamento de eventos;
- plano de continuidade;
- documentação de suporte.
Como fazer um rollout seguro?
Não ative dezenas de clientes de uma vez. Uma expansão gradual permite identificar problemas antes que eles afetem toda a base.
Um exemplo:
| Grupo piloto: 5 clientes ↓ Grupo controlado: 20 clientes ↓ Grupo de expansão: 25 clientes ↓ Grupo final: 50 clientes |
Depois de cada etapa, analise:
- desconexões;
- latência;
- erros;
- volume de suporte;
- custos;
- falhas de provisionamento;
- estabilidade dos webhooks.
Só avance quando a operação estiver estável.
Quando avaliar uma parceria com o Z-API?
Uma parceria pode fazer sentido quando a empresa deixa de utilizar a API apenas internamente e passa a oferecer a mensageria como parte de um produto ou serviço para terceiros.
Alguns sinais:
- mais de uma instância em produção;
- criação recorrente de contas;
- clientes solicitando uma conexão própria;
- necessidade de cobrança por tenant;
- suporte centralizado;
- necessidade de automatizar cancelamentos;
- dezenas de números para acompanhar;
- integração do aplicativo de mensagens ao onboarding do SaaS.
O programa Partner do Z-API é voltado a integradores que precisam administrar o ciclo de vida das instâncias por API. A documentação apresenta um token de integração e recursos para criar, assinar, listar e cancelar instâncias.
Quais são as responsabilidades do parceiro?
A documentação do Partner também destaca responsabilidades relacionadas ao uso dos tokens e às instâncias criadas. Por isso, a parceria não substitui a governança interna. Antes de ativar esse modelo, defina:
- quem pode criar instâncias;
- quando uma conta começa a ser cobrada;
- como o cliente solicita cancelamento;
- como os tokens serão protegidos;
- como incidentes serão comunicados;
- como instâncias de teste expiram;
- como os custos serão repassados.
Checklist técnico para múltiplas instâncias
Provisionamento
- Criar instância por API.
- Associar a instância a um tenant.
- Registrar instanceId.
- Proteger o token.
- Configurar webhooks.
- Definir ambiente de teste ou produção.
- Validar a conexão antes da ativação.
Segurança
- Isolar o Partner Token.
- Não expor credenciais no frontend.
- Implementar autorização por tenant.
- Registrar auditoria de criação e cancelamento.
- Mascarar tokens nos logs.
- Planejar rotação e revogação.
Operação
- Manter inventário interno.
- Consultar instâncias com paginação.
- Criar alertas de desconexão.
- Monitorar webhooks.
- Registrar status de assinatura.
- Criar rotina de reconciliação.
- Cancelar instâncias sem uso.
Escala
- Usar filas.
- Limitar tarefas por tenant.
- Implementar idempotência.
- Separar provisionamento de envio.
- Criar DLQ para falhas.
- Monitorar custo por cliente.
- Fazer rollout gradual.
Gerencie múltiplas instâncias com o Z-API
Gerenciar múltiplas instâncias exige mais do que repetir a mesma integração várias vezes. A empresa precisa transformar cada conexão em um recurso administrável, seguro, isolado e observável.
Com dez clientes, o principal objetivo é padronizar. Com 25, a automação de provisionamento, inventário e monitoramento começa a se tornar essencial. Com 100, a operação precisa de uma arquitetura multi-tenant capaz de lidar com filas, auditoria, controle de acesso, reconciliação e recuperação de falhas.
Ao comparar APIs para múltiplas instâncias, avalie mais do que os recursos de mensagens. Observe a capacidade de criar, listar, assinar, cancelar e monitorar instâncias, além da qualidade da documentação, segurança das credenciais, configuração de webhooks e custo total da operação.
O programa Partner do Z-API foi desenvolvido para integradores que precisam administrar o ciclo de vida das instâncias por API, reduzindo a dependência de operações manuais no painel.
O momento certo para estruturar essa arquitetura é antes de a operação manual se tornar um limite para o crescimento.
Se sua software house, agência ou SaaS já atende vários clientes, ou pretende oferecer a automação de mensagens como parte do produto, vale construir desde cedo uma estrutura capaz de crescer junto com a carteira.
Quer automatizar o gerenciamento de múltiplas instâncias conectadas na operação?
Conheça o programa Partner do Z-API e avalie como provisionar, acompanhar e administrar as conexões da sua operação por API.
Especialista nas áreas de SEO e Copywriting há mais de oito anos, focado em estratégias de posicionamento orgânico (SEO, GEO e AEO) e entrega de conteúdo relevante para os leitores. No Z-API, atuo na criação de conteúdo estratégico para impulsionar a performance digital da marca e ofertar artigos com conhecimentos úteis para os usuários.